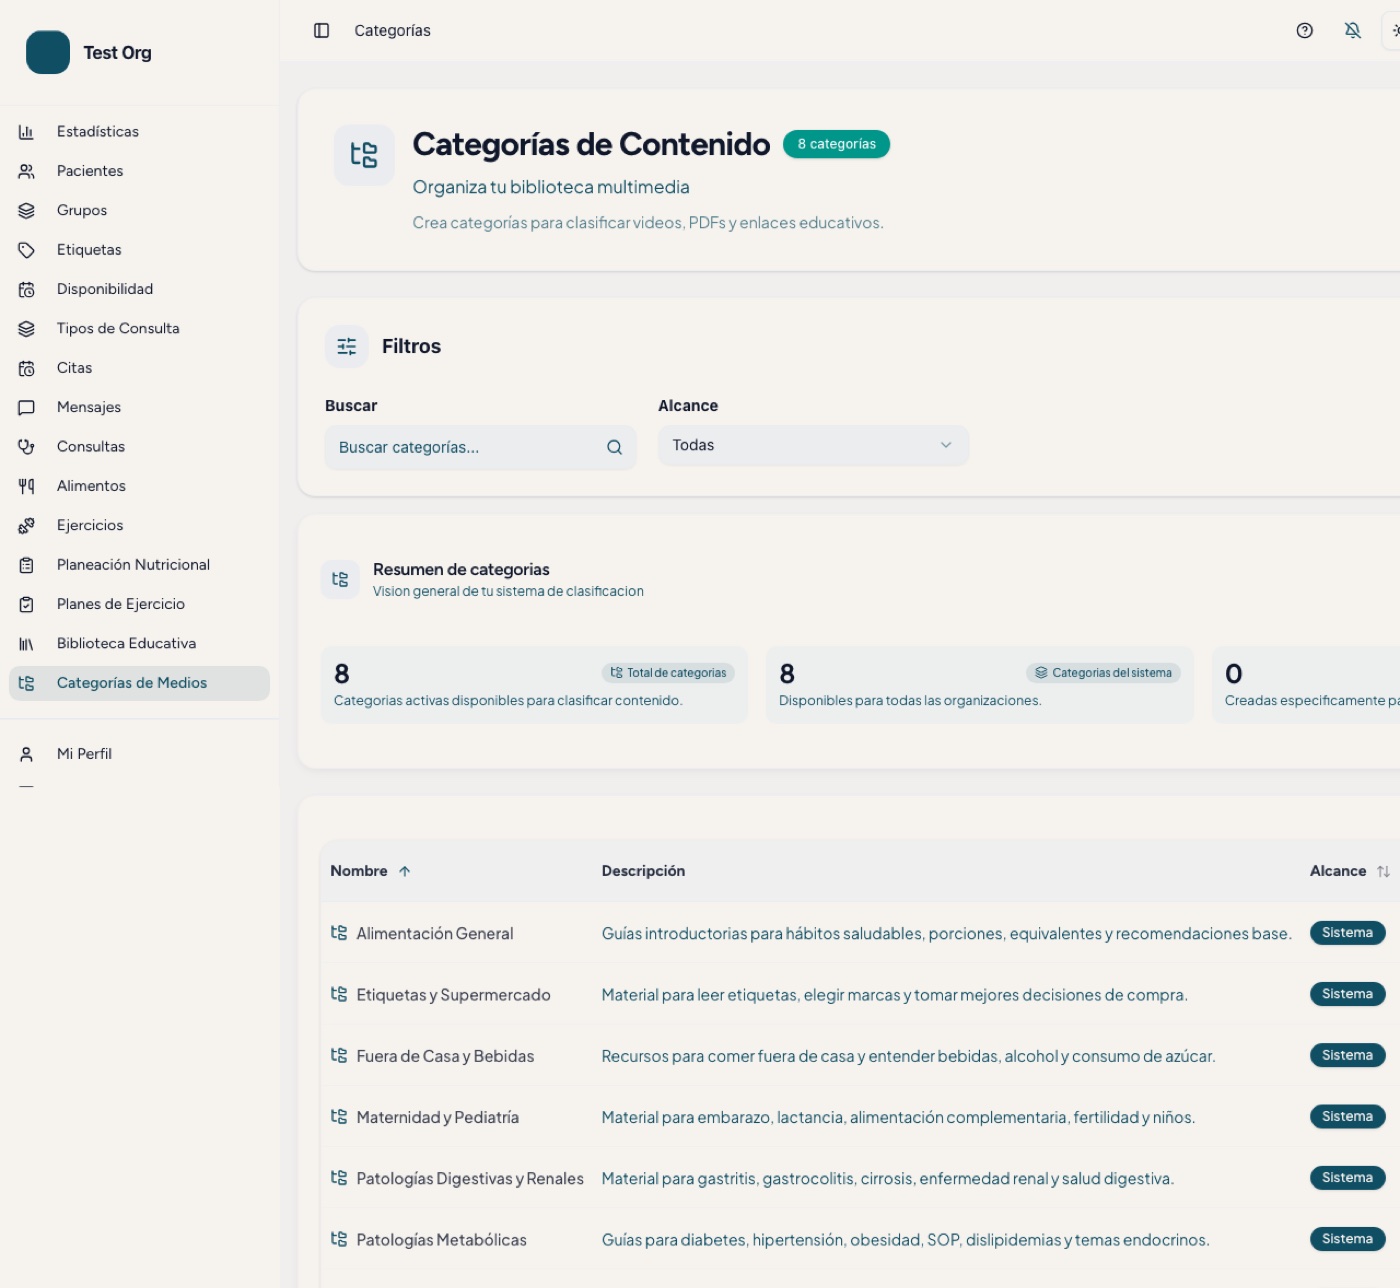
Acercándose a producción
The Barber Central: reservas y operación
The Barber Central conecta los dos lados de una cita: el cliente consulta servicios, precios y duración y reserva según la disponibilidad del personal; el negocio gestiona las citas y los clientes del día.
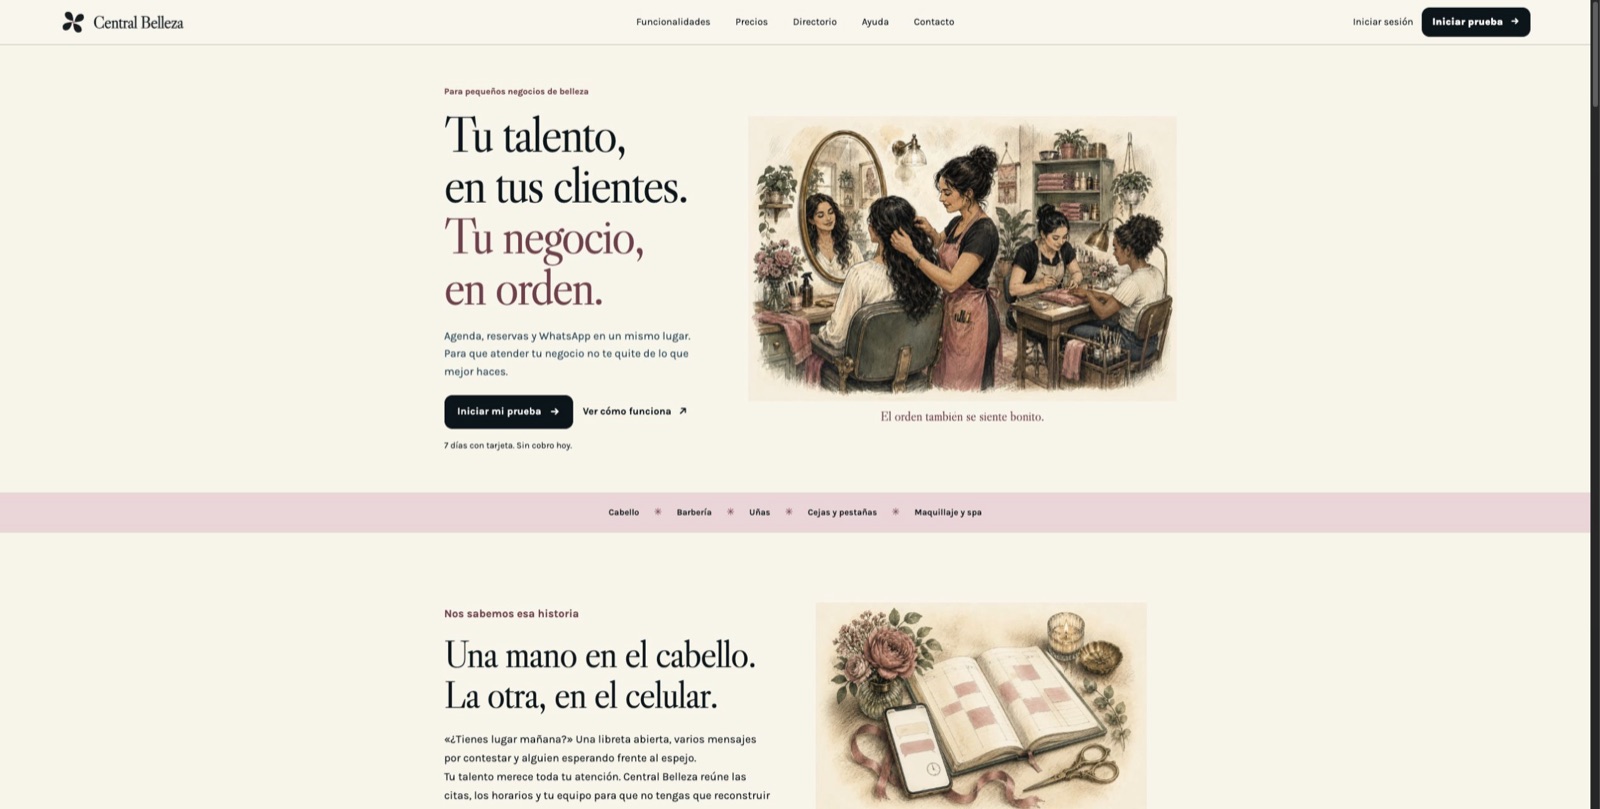
Necesidad del negocio
Una cita depende de saber quién está disponible, qué necesita el cliente, qué servicio se dará y qué se ha pagado. El personal también necesita atender a quienes llegan sin reserva.
Qué se construyó y qué permite
Construí herramientas para administrar servicios, horarios del personal, historial de clientes y citas, incluyendo una fila para quienes llegan sin reserva. La implementación conecta las reservas, cambios y cancelaciones por WhatsApp con la cita correspondiente.
Rol
Construyo los flujos del producto y sus integraciones: WhatsApp mediante Cloud API de Meta, cobros con Mercado Pago, correo con Resend y suscripciones con Stripe para los negocios que usan la plataforma.
Decisiones de arquitectura
Consideraciones de diseño
Los pagos de citas y las suscripciones de negocios son flujos distintos. Cada uno debe conectarse con la reserva o la cuenta correcta, junto con la disponibilidad del personal y la comunicación con el cliente.
Decisiones de arquitectura
Mantener los detalles del servicio, la disponibilidad del personal y la información del cliente conectados con la cita. Dar a los cobros, suscripciones y notificaciones responsabilidades acordes con el proceso que apoyan.
Enlaces públicos
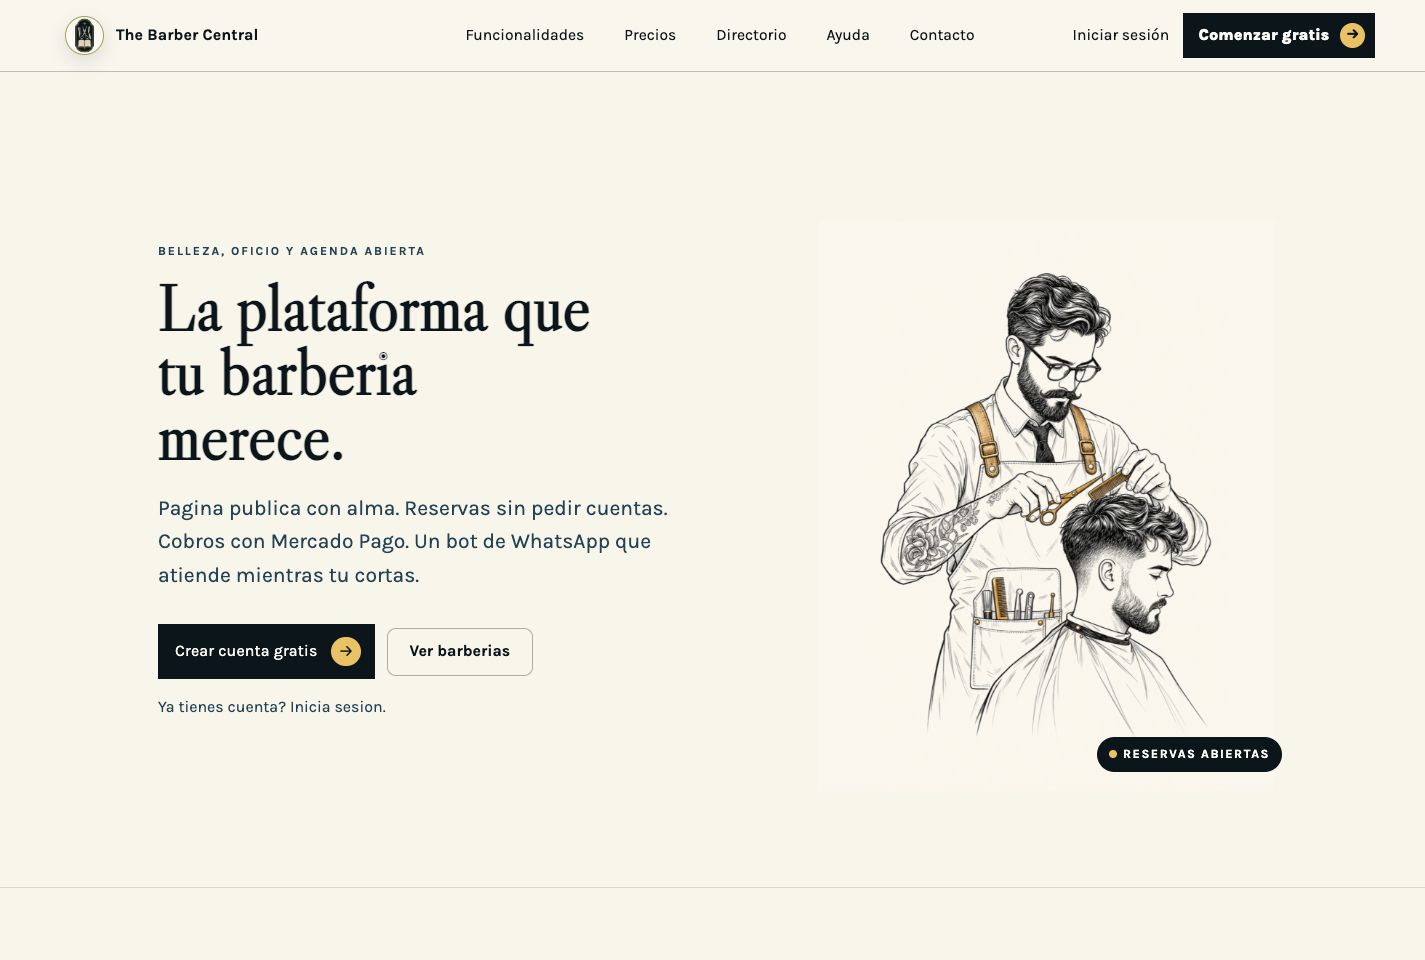
Ejecución
Los clientes pueden consultar servicios y reservar; el personal puede administrar disponibilidad, historial de clientes y llegadas sin cita. WhatsApp permite cambiar y cancelar reservas junto con las integraciones de pagos y correo.
Calidad, seguridad y rendimiento
El proyecto enfatiza entornos protegidos, comandos de verificación explícitos, browser QA, source checks y manejo cuidadoso de auth e integraciones antes de cada release.